シャドーAI対策|禁止の前に「つながっているアプリ」を棚卸しする【2026年版】

目次
「営業が無料のAIに商談メモを貼っているらしい。禁止した方がいいですか」
AI導入の相談で、経営者や営業責任者から最近よく聞く質問です。気持ちは分かります。顧客の社名や担当者名、見積の金額が、会社の知らないサービスに送られているかもしれない。
ただ、禁止の通知を出すだけだと、たいてい使っている事実が見えなくなるだけで終わります。そして、本当に危ないのは「チャット欄に貼った文章」よりも、社員のGoogleアカウントに全権でつながったまま、誰も覚えていない外部アプリの方です。こちらは禁止の通知では1件も減りません。
この記事では、シャドーAI対策を「禁止」ではなく「棚卸し」から始める手順を、当社が自分のアカウントで実際にやった結果(全権アクセスのアプリ8件→5件)と、その途中で起こした失敗も含めて書きます。
この記事の要点
- シャドーAIとは、会社が把握・承認していないAIの利用のこと。Microsoftの2024年調査では、AIを使う人の78%が自分で選んだAIを職場に持ち込んでおり、中小企業では80%だった
- 見落とされやすいのは「Googleでログイン」やOAuth連携でアカウントにつながったままのアプリ。当社の棚卸しでは、Gmailの全メール削除権限を持つ止まったスクリプトや、顧客の連絡先を読める外部サービスが残っていた
- 手順は「一覧を出す → 1件ずつ4項目を埋める → 1件ずつ剥奪して件数で確かめる」。まとめて消すと、使っているアプリまで消える(当社は実際に消した)
- 「全部制限すればいい」は正しくない。当社も、制限をかけると動いている連携が5本止まるため、API制御はあえて保留している
- 社内ルールは1枚で足りる。書くのは「使ってよい置き場所」「貼ってはいけないもの」「新しくつなぐときの申請」「月1回の棚卸し」の4つ
シャドーAIとは|本体は「使っているAI」より「つながっているアプリ」
結論:シャドーAIは3つの形で入ってきます。いちばん見えにくく、いちばん権限が大きいのは3つ目の「アカウント連携」です。
シャドーAIは、IT担当や経営者が把握・承認していないAIツールを、社員が業務で使っている状態を指します。悪意がある話ではありません。現場が「この方が速い」と判断して、自分で選んだツールを使い始めた結果です。
その規模感は、公開調査で確認できます。Microsoftが31市場・31,000人を対象に行った2024年の調査では、生成AIを職場で使っている人のうち78%が自分で選んだAIツールを持ち込んでいる(BYOAI)と答え、中小企業では80%でした。IBMの2025年の調査では、調査対象組織の5社に1社(20%)がシャドーAIに関連する情報漏えいを経験し、その場合の損害額は平均より最大67万ドル多くなっていました。
| 入ってくる形 | 例 | 見つけやすさ | 権限の大きさ |
|---|---|---|---|
| チャットに貼る | 無料のAIに商談メモや見積を貼って要約させる | 本人に聞けば分かる | 貼った文章の範囲 |
| ブラウザ拡張・会議Bot | 議事録を自動で取る拡張機能、会議に参加する録音Bot | 端末を見れば分かる | 画面や会議の音声 |
| アカウント連携 | 「Googleでログイン」や、メール・カレンダー・連絡先へのアクセスを許可した外部アプリ | 本人も忘れている | メール全件・連絡先・ドライブまで及ぶことがある |
1つ目と2つ目は、社員に聞けばだいたい分かります。3つ目は、許可した本人が忘れていることが多く、しかも一度許可すると、使わなくなっても権限が残り続けます。対策の順番を「3つ目から」にしているのは、この理由です。
禁止の通知だけでは、見えなくなるだけ
結論:禁止は、代わりに使える置き場所とセットでないと効きません。
代表の佐々木は、SFA・CRMを大手企業に導入する側にいた時期、お客様の要望どおりに設計した仕組みが現場で入力されず、定着しないことを何度も経験しています。理由は使いにくさより「自分のやり方のほうが速い」でした。上場企業でAI責任者をしていたときも、分かりやすい活用動画を配っても「見る時間がない」と戻され、多くの社員が慣れたやり方に戻りました。
現場は、速い方を選びます。AIも同じで、「会社のアカウントでは使うな」とだけ言われた営業は、使うのをやめるのではなく、私用のスマホや個人アカウントで使うようになりがちです(ここは当社の経験からの見立てです)。そうなると、会社からはもう見えません。
IBMの同じ調査では、AI関連の情報漏えいがあった組織の97%が適切なアクセス制御を持っておらず、漏えいがあった組織の63%がAIのガバナンス方針を持っていませんでした。足りていないのは「禁止の宣言」ではなく、誰がどこに何をつないでいるかが見える状態の方だと読めます。
当社で実際にやった棚卸し|全権アクセスのアプリ8件→5件
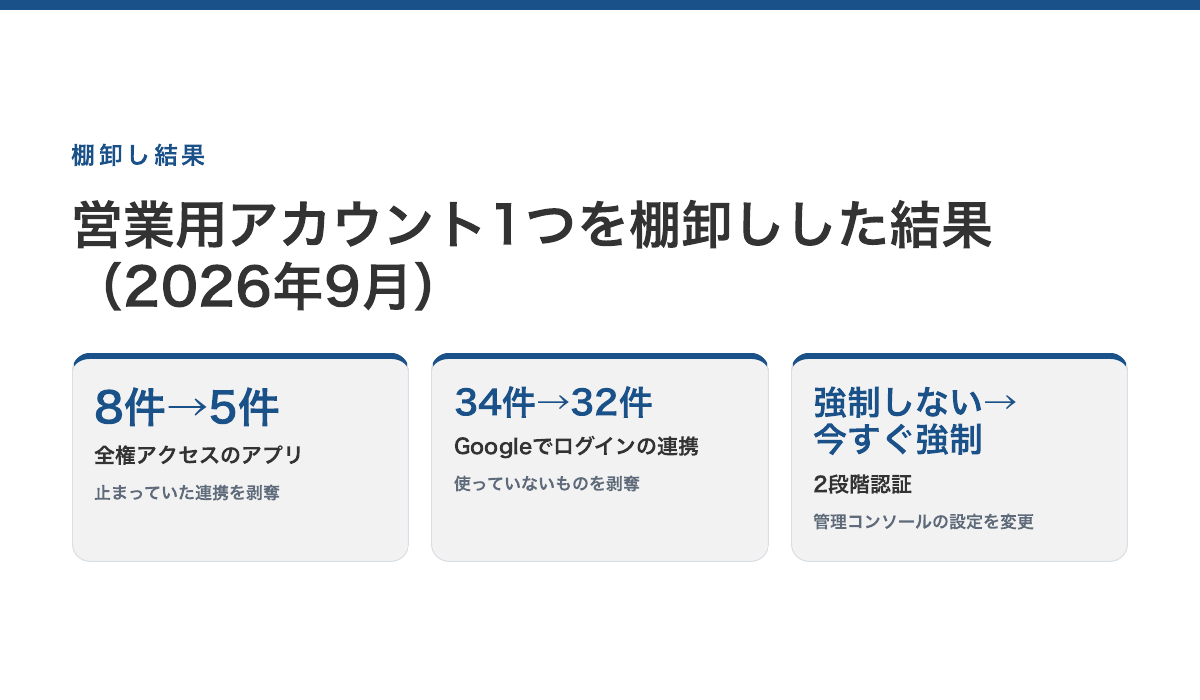
結論:自社の営業用アカウントを1つ棚卸ししただけで、止まっているのに強い権限を持ったアプリが3件見つかりました。
2026年9月19日、Google Workspaceから届いた定型のセキュリティ通知をきっかけに、当社の営業用アカウント(顧客とのメール・商談の予定・連絡先が全部入っているアカウント)を棚卸ししました。結果は次のとおりです。
| 見つかったもの | 持っていた権限 | 状態 | 判断 |
|---|---|---|---|
| 以前の申込フォーム用に作ったスクリプト | Gmailの全メールの削除を含む権限 | すでに止まっていた | 剥奪 |
| 日程調整サービス | アカウントへの全アクセス | 2026年3月に許可。運営からの連絡は4月2日が最後で、自社の予約ページはもう無い | 剥奪 |
| 登録したまま使っていない外部サービス | 連絡先・「その他の連絡先」(やり取りした相手のメールアドレスの自動保存分)・組織のディレクトリの読み取りとダウンロード | 2026年7月に登録した直後のメール以降、利用なし | 剥奪 |
| 名前が「無題のプロジェクト」のアプリ | ドライブ・カレンダーの全権、メールの読み取りと下書き作成 | 調べると、自社の商談事前リサーチの仕組みだった | 残す(台帳に記録) |
| ウェブマスターツール・開発ツール類など | 各サービスに必要な範囲 | 毎日の自動処理で稼働中 | 残す |
3件目は、営業の目線で見ると一番怖いものでした。顧客と交わしたメールアドレスの一覧を、使っていない外部サービスがいつでも読める状態だったからです。営業にとって顧客の名簿は売上そのものです。
あわせて、管理画面の設定も2つ変えました。2段階認証の適用を「強制しない」から「今すぐ強制」へ、Gmailのデータ分析スキャンをオフからオンへ(Driveは元からオン)。どちらも保存したあと画面を読み込み直して、反映を確かめています。
調べた範囲では、侵害の痕跡はありませんでした(不正な転送設定0件、POPは無効、受信フィルタ0件、過去28日のログインはすべて自分の端末と所在地から)。何も起きていないうちに見つかったのが、棚卸しの一番の価値です。
棚卸しの手順|見る場所は2つ、埋める項目は4つ
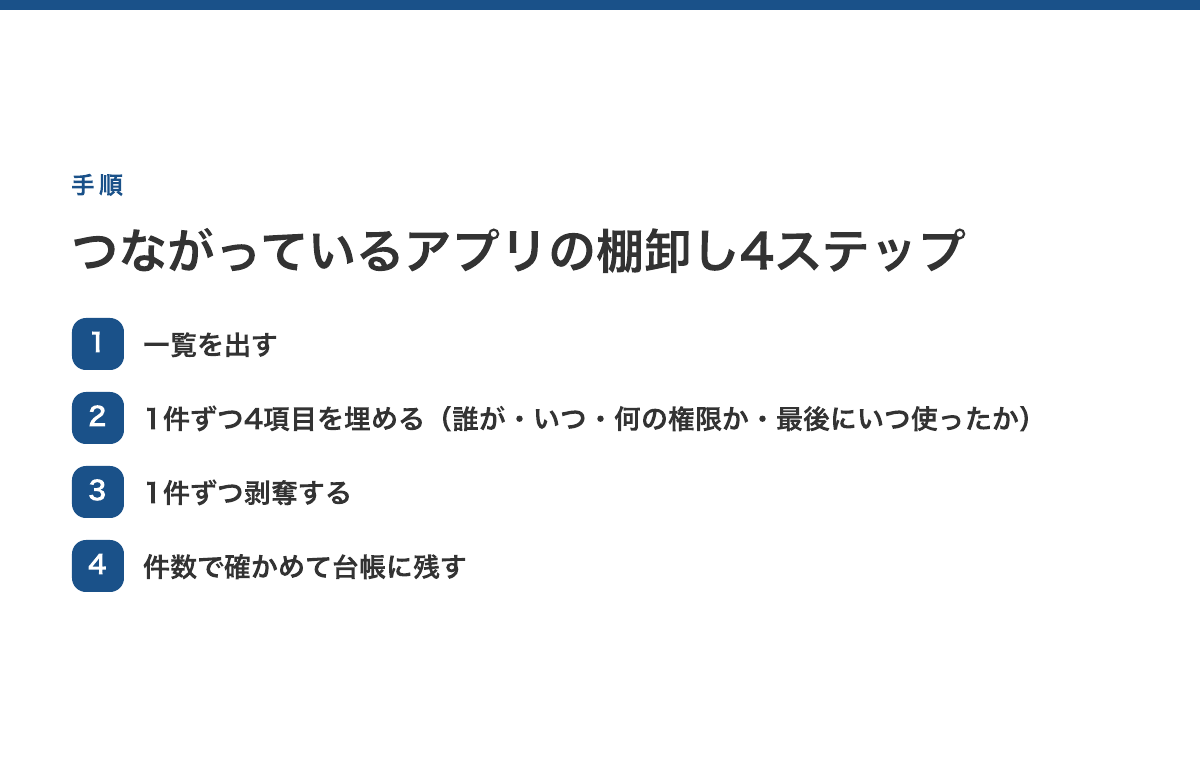
結論:一覧を出し、1件ずつ「誰が・いつ・何の権限で・最後にいつ使ったか」を埋めれば、残すか消すかは自然に決まります。
見る場所は2つです。社員一人ひとりのアカウントなら、Googleアカウントの「サードパーティ製のアプリとサービス」の画面。会社全体なら、Google Workspaceの管理コンソールにある「アプリのアクセス制御」です。Microsoft 365を使っている会社でも、同じ考え方で「アプリに与えた同意」の一覧が見られます。
一覧が出たら、1件ずつ次の4項目を埋めます。
| 項目 | 何を確かめるか | 判断の目安 |
|---|---|---|
| 誰がつないだか | 本人か、退職者か、外注先か | 退職者がつないだものは原則剥奪 |
| いつつないだか | 許可した日付 | 事業の立ち上げ期に試したものは止まっていることが多い |
| 何の権限か | メールの削除、連絡先の読み取り、ドライブ全体など | 「読み取り」でも連絡先・ディレクトリは重い |
| 最後にいつ使ったか | そのサービスからの最後の通知、社内での利用 | 3か月使っていなければ、まず剥奪を検討 |
当社が使った判断はシンプルで、「剥奪して壊れるものがあるか」です。日程調整サービスは、自社の予約ページがHPにもCRMにも残っていないことを確かめてから剥奪しました。逆に、別の日程調整サービスは申込ページで使っていたので残しました。
もう1つ、名前の付いていないアプリは、正体が分かった時点で台帳に書くことをおすすめします。当社の「無題のプロジェクト」は自社の仕組みでしたが、名前が変更できない作りだったため、棚卸しのたびに「素性不明の全権アプリ」として調べ直す手間が出ていました。正体と権限を1行書いておくだけで、次回から調べなくて済みます。
当社が失敗したこと|剥奪したつもりで、使っているアプリを消した
結論:剥奪は1件ずつ、操作のあとに件数と対象を必ず確かめてください。画面の表示だけを信じると、別のアプリが消えることがあります。
これは正直に書いておきます。棚卸しの途中、使っていない外部サービスの権限を外そうとして、その確認画面で削除を押しました。ところが実際に消えたのは、そのサービスではなく、自社の商談事前リサーチの仕組みの方でした。
気づけたのは、操作のあとに一覧の件数を数え直したからです。全権アクセスのアプリは7件から6件に減っていましたが、消したかったサービスは一覧に残り、権限もそのままでした。消えていたのは「無題のプロジェクト」でした。その日のうちに再度許可を出して復旧し、件数が元に戻ったこと、仕組みが実際に動くことを確かめています。
ここから当社が変えたことは3つです。
- 剥奪は1件ずつ行い、1件ごとに一覧の件数と残っている対象を数える
- 剥奪の前に「使っているアプリの一覧」を先に作っておく(消えたときにすぐ気づける)
- 自動化の途中でも、取り消せない操作は本人の手で行う(最終的に、使っていない2件は代表本人が画面から剥奪した)
棚卸しは、消す作業より「消したあとに数える」作業の方が大事です。AIで業務を動かす仕組みを作るときも、当社は同じ考え方で「戻せる状態を先に作る」ようにしています(AIに任せる前に、戻せるようにする)。
「全部制限すればいい」への答え
結論:一律の制限は、動いている仕組みを止めます。先に「信頼するアプリの一覧」を作り、それから制限をかける順番です。
ここで必ず出る反論が「管理コンソールで外部アプリを全部ブロックすれば、シャドーAIは起きないのでは」です。
理屈ではそのとおりです。ただ、当社の管理画面では、Googleの各サービスへのアクセス制御が18個すべて「無制限」、制限付きは0個でした。これを「制限付き」に変えると、開発ツール、ウェブマスターツール、日程調整、商談事前リサーチの仕組みなど、毎日動いている連携が5本止まります。そのため当社は、ここだけはあえてまだ制限をかけていません。個別に「この連携は信頼する」という設定を作ってからでないと、守るつもりで営業の仕組みを止めることになるからです。
これは、読者の会社でも同じ順番が使えます。
| 順番 | やること | ここを飛ばすと |
|---|---|---|
| 1 | つながっているアプリの一覧を出し、4項目を埋める | 何を止めるか分からないまま制限することになる |
| 2 | 使っていないものを1件ずつ剥奪する | 一律ブロックで、使っているものまで止まる |
| 3 | 残すものを「信頼するアプリ」として登録する | 制限をかけた日に、営業の自動化が止まる |
| 4 | 最後に、それ以外をブロックする | — |
当社は今、3の途中にいます。全部終わっていない状態を書くのはためらいましたが、「一気に制限しない」ことが、現場の仕組みを止めないための現実的な順番だと考えています。
社内ルールは1枚でいい|書くのは4項目
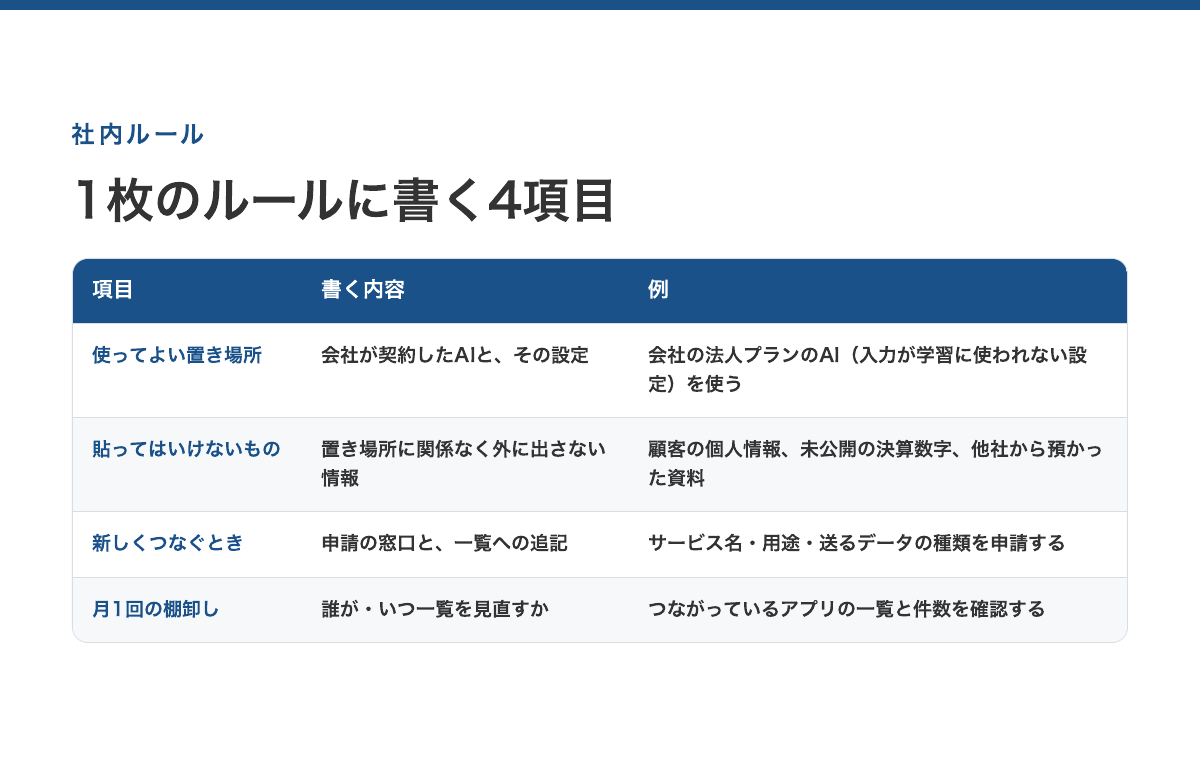
結論:中小企業のAIの社内ルールは、分厚い規程より「置き場所」と「申請の窓口」がはっきりした1枚の方が守られます。
国の指針としては、総務省と経済産業省の「AI事業者ガイドライン(第1.1版・2025年3月28日)」があり、AIを使う側(AI利用者)が取り組むことも整理されています。ただ、これをそのまま社内規程に写すと、営業が読む前に閉じる文書になります。営業部門に配るなら、次の4項目で足ります。
| 項目 | 書く内容 | 例 |
|---|---|---|
| 使ってよい置き場所 | 会社が契約したAIと、その設定 | 「会社の法人プランのAI(入力が学習に使われない設定)を使う」 |
| 貼ってはいけないもの | 置き場所に関係なく外に出さない情報 | 「顧客の個人情報、未公開の決算数字、他社から預かった資料」 |
| 新しくつなぐとき | 申請の窓口と、一覧への追記 | 「Googleでログインする前に、サービス名・用途・送るデータの種類を〇〇さんに送る」 |
| 月1回の棚卸し | 誰が・いつ一覧を見直すか | 「毎月第1営業日に、つながっているアプリの一覧と件数を確認する」 |
3つ目の「サービス名・用途・送るデータの種類」は、当社が導入支援をお受けするときにお客様へ出している一覧と同じ形です。当社は、使うAIやSaaSを着手前にこの3項目の一覧で共有し、承認を得てから使っています。自社の中でも同じ形で申請させれば、顧客から「どのAIに送られるのか」と聞かれたときに、そのまま答えられます。
営業の現場で言えば、ここは守りの話だけではありません。大きな会社との商談ほど、情報システム部門の確認で決裁が止まります。「どこに何を送っているか」を一覧で即答できる会社は、その確認を早く通ります(承認で詰まる構造はAIで現場が速くなるほど、承認で詰まるにまとめています)。
よくある質問
Q. シャドーAIとは何ですか?
会社が把握・承認していないAIツールを、社員が業務で使っている状態です。無料のAIに文章を貼る、議事録の拡張機能を入れる、外部サービスに「Googleでログイン」してメールや連絡先へのアクセスを許可する、の3つの形で入ってきます。いちばん見えにくいのは最後のアカウント連携です。
Q. 無料の生成AIは、社内で禁止すべきですか?
禁止だけを出すのはおすすめしません。代わりに使える置き場所(会社が契約し、入力が学習に使われない設定のAI)を用意しないと、私用の端末や個人アカウントに移るだけで、会社から見えなくなります。「ここなら使ってよい」と「これは貼らない」をセットで示してください。
Q. 中小企業のAIガイドラインは、何から作ればいいですか?
「使ってよい置き場所」「貼ってはいけないもの」「新しくつなぐときの申請」「月1回の棚卸し」の4項目を1枚に書くところからで十分です。作る前に、まず自社のアカウントにつながっているアプリを一覧にしてください。実態が分からないまま書いたルールは、現場の使い方とずれます。
Q. つながっている外部アプリは、どこで確認できますか?
Googleアカウントなら「サードパーティ製のアプリとサービス」の画面で、本人がつないだアプリと権限が見られます。会社全体はGoogle Workspaceの管理コンソールの「アプリのアクセス制御」です。当社は営業用アカウント1つで、全権アクセスのアプリが8件、「Googleでログイン」の連携が34件ありました。
Q. 管理コンソールで外部アプリを全部ブロックしてはいけませんか?
先に「信頼するアプリ」を登録してからなら有効です。いきなり全部ブロックすると、日程調整や商談準備の自動化など、毎日動いている連携まで止まります。当社も、制限をかけると5本の連携が止まるため、信頼設定を作るまでは制限を保留しています。
Q. 棚卸しで、どのアプリから剥奪すればいいですか?
「権限が重い」かつ「最後に使ったのが3か月以上前」のものからです。メールの削除、連絡先・組織ディレクトリの読み取りは、読み取りだけでも重く見てください。剥奪は1件ずつ行い、毎回一覧の件数を数え直すと、使っているアプリを誤って消したときにすぐ気づけます。AIで仕組みを作るときの事故の止め方はClaude Codeは危険かでも書いています。
---
執筆・監修:佐々木 優希(上場企業 営業統括 兼 AI責任者)
スタートアップでトップセールスとして営業組織の立ち上げに携わり、SFA・CRMのエンタープライズ営業マネージャーを経て、上場企業で営業統括とAI責任者を兼任。営業・マーケティング組織へのAI実装を現場側から手がけ、現在は中小企業向けにAI導入支援を提供しています。